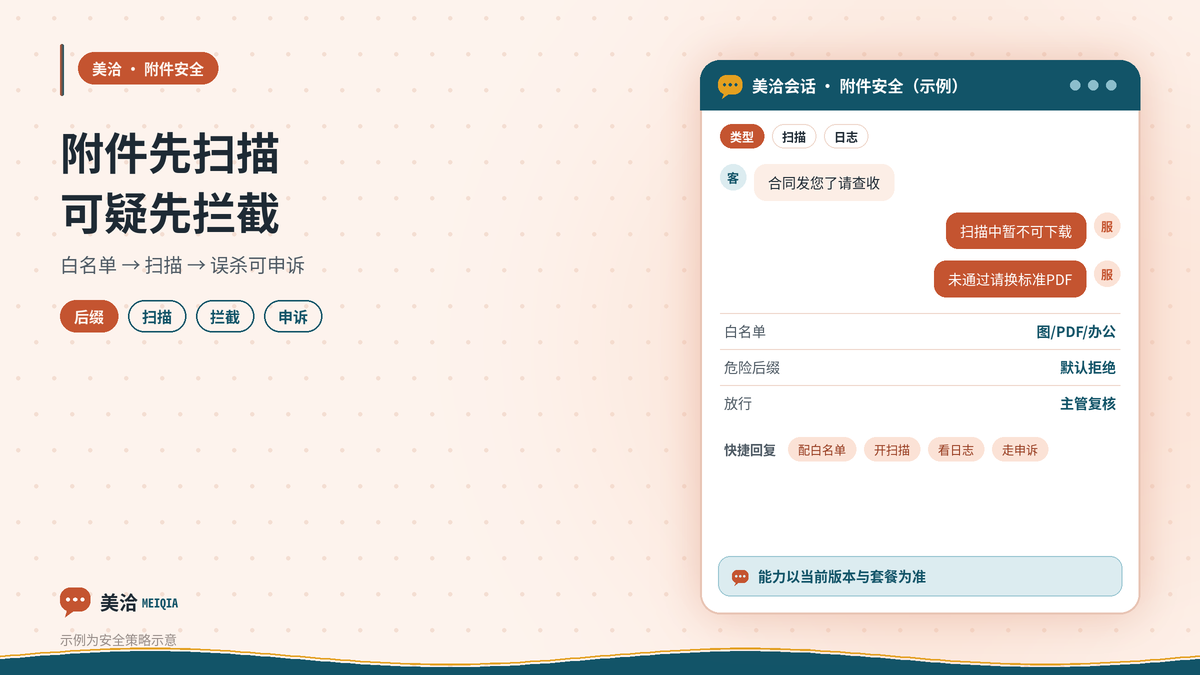
访客在美洽对话里发来一个压缩包或宏文档,坐席习惯性点开,可能就把木马或钓鱼样本带进接待电脑。管理员若能在坐席下载前做附件类型限制或安全扫描,可疑文件先拦再决定是否放行,一线中招风险会明显下降。本稿按配置排查清单写:风险场景、可配能力、拦截后双方看到什么、和「发图失败」文的边界、禁止私人网盘中转,以及误杀怎么申诉;菜单与套餐能力以当前版本和所购套餐为准。
这篇不讲网络丢包导致图片发不出,只讲安全策略:哪些后缀该禁、扫描状态怎么提示、合同 PDF 被误杀怎么放行。改完要用「正常合同一通、伪装后缀一通」两套样本验收,再写进值班制度,避免有人图省事绕过策略。
风险场景:可执行文件、宏文档、伪装后缀
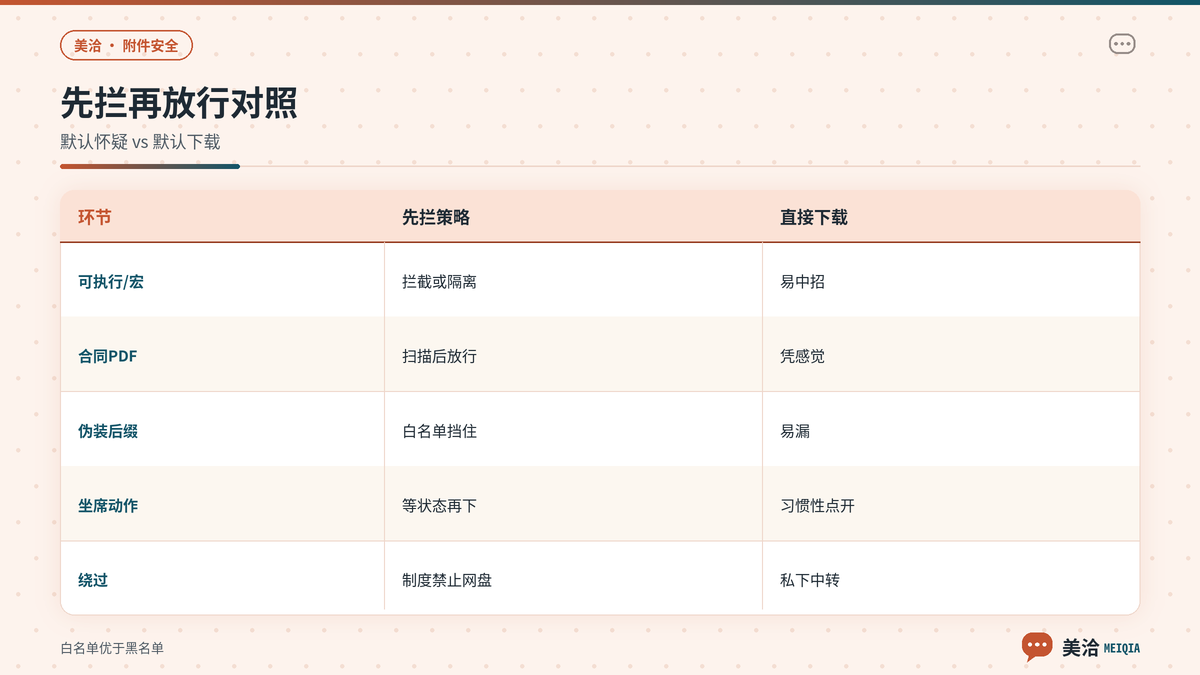
客服场景里最常见的危险附件,不是高大上的零日,而是一眼像业务文件的东西:带宏的办公文档、改后缀的可执行文件、嵌脚本的压缩包、声称「对账单」的陌生链接文件。坐席忙起来凭文件名判断,很容易上当。安全策略的目标是把「默认下载」改成「默认怀疑」,让系统先拦一层,人再按流程放行。
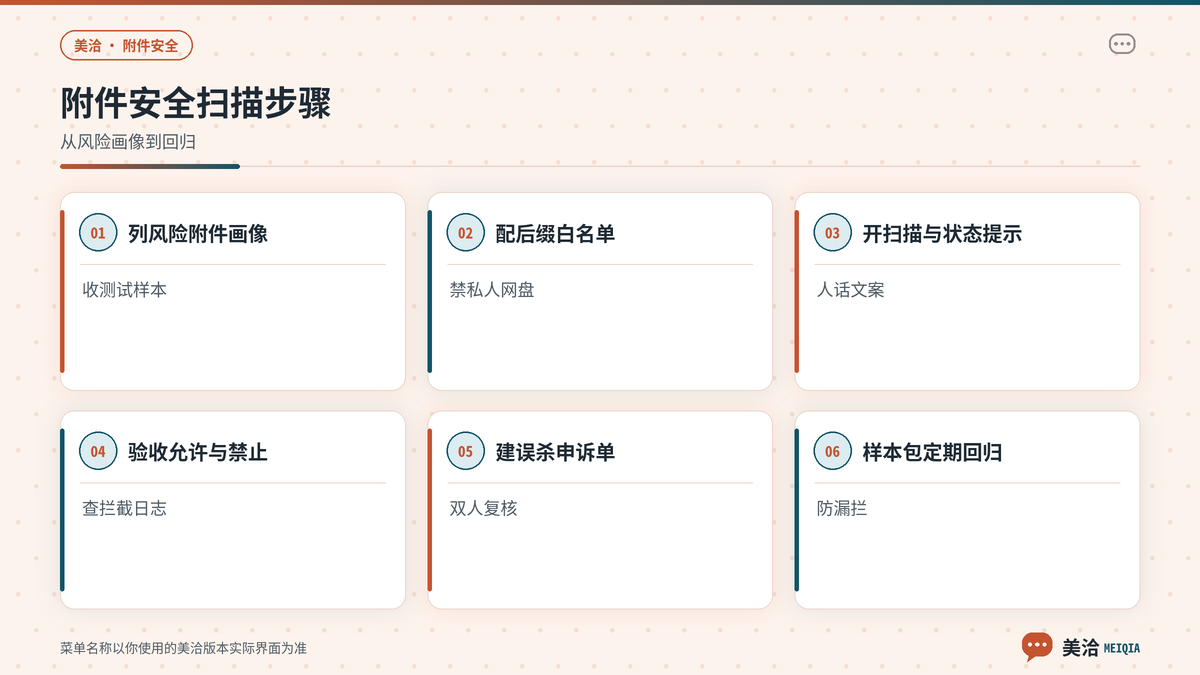
- 列出近三个月一线实际收过的附件类型,区分合同发票截图与可执行安装包,形成你们自己的风险画像而不是照抄通用名单。
- 把「看起来像业务、其实可执行」的样本收进测试包,例如改后缀的程序、带宏的表格,配置前后各测一遍是否仍能落到坐席本机。
- 明确业务上必须收的类型:通常是图片、标准 PDF、常见办公文档;其余默认拒绝或进隔离区,由主管按工单放行。
- 把「禁止坐席用私人网盘、私人邮箱中转未知附件」写进制度,技术拦不住的口子用流程补上,并在质检里抽查。
- 只禁 exe 却放开未知后缀压缩包:攻击者会换壳,白名单比黑名单更稳,业务必须的后缀逐个放开并留变更记录。
- 只靠坐席「自己小心点」:忙时无效。策略要在系统层默认生效,人审放行才是例外通道,而不是反过来。
- 把扫描当成装完就忘的开关:病毒库与规则会变,季度至少复盘一次误杀与漏拦,并更新测试样本包。
可配置能力:类型限制与安全扫描
在美洽管理后台与会话、附件或安全相关的设置里查找(具体菜单名以当前版本为准)。常见能力分两块:一是允许或禁止的后缀与大小限制;二是上传后扫描,扫描中不可下载,通过后才对坐席可见或可下载。套餐若未包含扫描,至少先把危险后缀与超大文件挡住,再评估是否升级能力,不要空等「以后再说」。
允许与禁止的后缀列表怎么写
优先用白名单:只允许业务必需后缀,例如常见图片、PDF、办公文档。黑名单容易漏。白名单变更走审批:谁申请、为何开放、测过哪些样本、何时回顾。临时为某个大客户开放冷门格式,设到期日,到期自动收回,避免「临时」变永久漏洞。
- 进入附件或文件安全相关配置页,找到类型限制、后缀列表或上传策略入口,先只读备份当前规则再改,方便回滚。
- 写入白名单后缀并保存,用测试访客分别上传允许类型与禁止类型,确认禁止类在坐席侧不可下载或明确提示已拦截。
- 若支持按渠道差异化,网页插件与第三方平台通道分别验收,不要假设改一处处处生效,第三方常有自己的文件策略。
- 变更记入配置台账:日期、操作人、白名单内容、测试结果截图(打码),大版本升级后第一周内复查一次是否被重置。
大小限制与扫描状态提示
超大附件既拖慢工作台,也可能是投毒载体。设合理上限,并在访客侧提示「文件过大请压缩或分卷」。若启用扫描,坐席应看到「扫描中/通过/未通过」一类状态,未通过时不要只显示神秘失败码。提示文案写人话:「未通过安全检查,请换正式合同文件或联系主管申诉」,减少一线猜测与私下绕过。
- 扫描时长若经常超过业务可接受范围,先查文件是否过大、是否重复提交,再决定是否调整策略,而不是直接关掉扫描图省事。
- 访客侧与坐席侧文案要一致口径:一边说「已发送」一边说「已拦截」会造成扯皮,统一成「已提交,安全检查未通过」。
- 对内说明里写清:拦截不等于认定对方是坏人,可能是格式或宏策略触发,申诉通道要好找,避免客诉升级。
被拦截后访客与坐席各看到什么
策略生效后,双方界面必须可解释。访客应知道文件没成功交付业务人员,并获得可执行的下一步:换格式、去宏、走申诉。坐席应知道「不是自己没刷新」,而是系统拦了,避免反复让客户重发同一危险文件。管理侧要能查到拦截日志:时间、会话、文件名、原因码,便于误杀复盘与对外说明。
- 用测试号上传白名单内 PDF,确认坐席可下载且状态为通过;再上传禁止后缀,确认双方均看到拦截或不可下载提示。
- 抽查日志是否留下可检索记录,字段至少含会话标识、文件名哈希或脱敏名、策略命中原因,满足以后审计而不暴露多余隐私。
- 培训坐席话术:先安抚「系统为了安全暂不能下载」,再引导「请发无宏的 PDF 或图片」,禁止指导客户改后缀骗过系统。
- 主管放行通道若存在,要求双人复核或工单号关联,放行动作写日志,禁止口头一句「你先下吧」绕过。
和发图失败排查文的边界
站内若已有「图片或文件发不出去」的网络与客户端排障文,本稿不重复清缓存、换浏览器那套。分工很清楚:发不出且无安全提示,走网络与组件排查;有明确拦截或扫描未通过提示,走本文的安全策略与白名单。两套验收不要混在一个工单里,否则值班会改错开关。
- 夜班接到「文件发不上」时,先看提示文案有没有「安全」「类型不支持」「未通过检查」字样,有则查策略,无则转网络排障清单。
- 不要为了让某次大客户传参成功,就在未评估的情况下清空白名单;应开临时放行工单并设到期,同时保留扫描。
- 质检抽查重点:坐席是否教客户改后缀、是否把未知附件转到私人网盘,这两条比话术礼貌分更能反映安全文化。
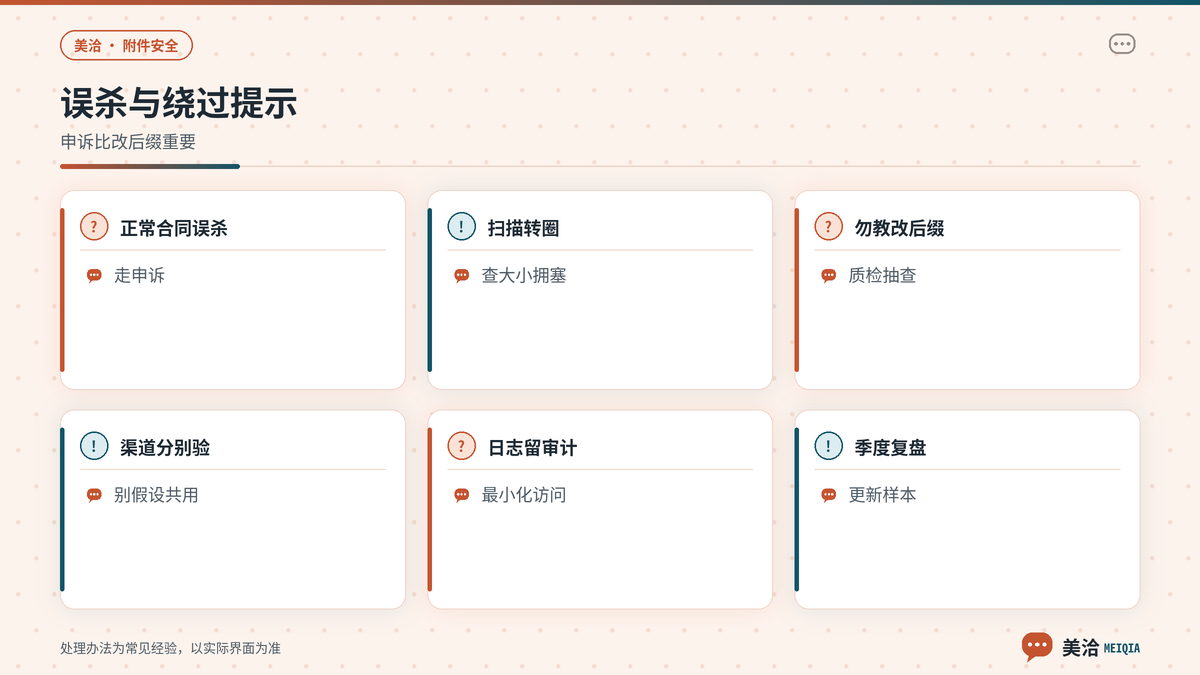
制度:禁止私人网盘中转与误杀申诉
技术策略再严,也怕一线图快:让客户发到个人网盘再转发。制度上明确禁止,并提供正规申诉:客户发正式合同被误杀时,坐席建内部单,安全或主管复核后放行或协助换格式。申诉时效要写清,避免客户干等。合规与隐私要求全文只强调一次:附件可能含个人信息,日志与放行记录按公司规定保存与最小化访问,具体口径以公司制度为准。
- 把禁止私人网盘中转写进入职与季度培训,考试题里出情景题,答错的当场纠正,而不是只在群里喊一句口号。
- 误杀申诉单模板固定字段:会话号、文件类型、业务必要性、复核人、放行或拒绝原因,方便月度看误杀率。
- 对反复误杀的正式合同场景,评估是否应把该后缀或来源渠道加入受控白名单,而不是每次人工特批到深夜。
- 大版本或策略变更后,用固定样本包回归:允许集、禁止集、伪装后缀集,结果贴到值班群,失败当夜回滚或热修。
附件安全不是装个开关就结束,而是白名单、扫描提示、日志、申诉与禁止绕过五件事一起转。美洽把能力开口留好,人把名单与制度写清楚,坐席才不会在高峰里靠运气点附件。
若当前套餐看不到扫描相关项,先落地类型与大小限制,并在需求单里注明业务风险,再决定是否调整所购能力。不确定的按钮名称与路径,以实际界面为准,把打码截图留给下一班。
常见问题
正常合同 PDF 被误杀怎么办?
先核对后缀是否真是 PDF、是否内嵌宏或非常规结构,再查扫描或策略日志里的命中原因。确认是业务必需文件后走申诉放行,或请客户导出为标准 PDF 重传。不要教客户改后缀;若同类误杀频繁,评估白名单与扫描规则,而不是关掉整层防护。
扫描长时间转圈,坐席和下班点冲突?
先看文件是否过大、是否重复上传、服务是否拥塞。可提示访客压缩或次日补传,并在内部记录耗时样本给管理员。若长期转圈影响交接,检查是否该下调大小上限或分时段扫描,切忌为赶下班直接允许未扫描下载。交班清单里注明「待扫描附件」,夜班按制度处理而不是私自放行。